
Teknokrasi
14 Ekim 2026
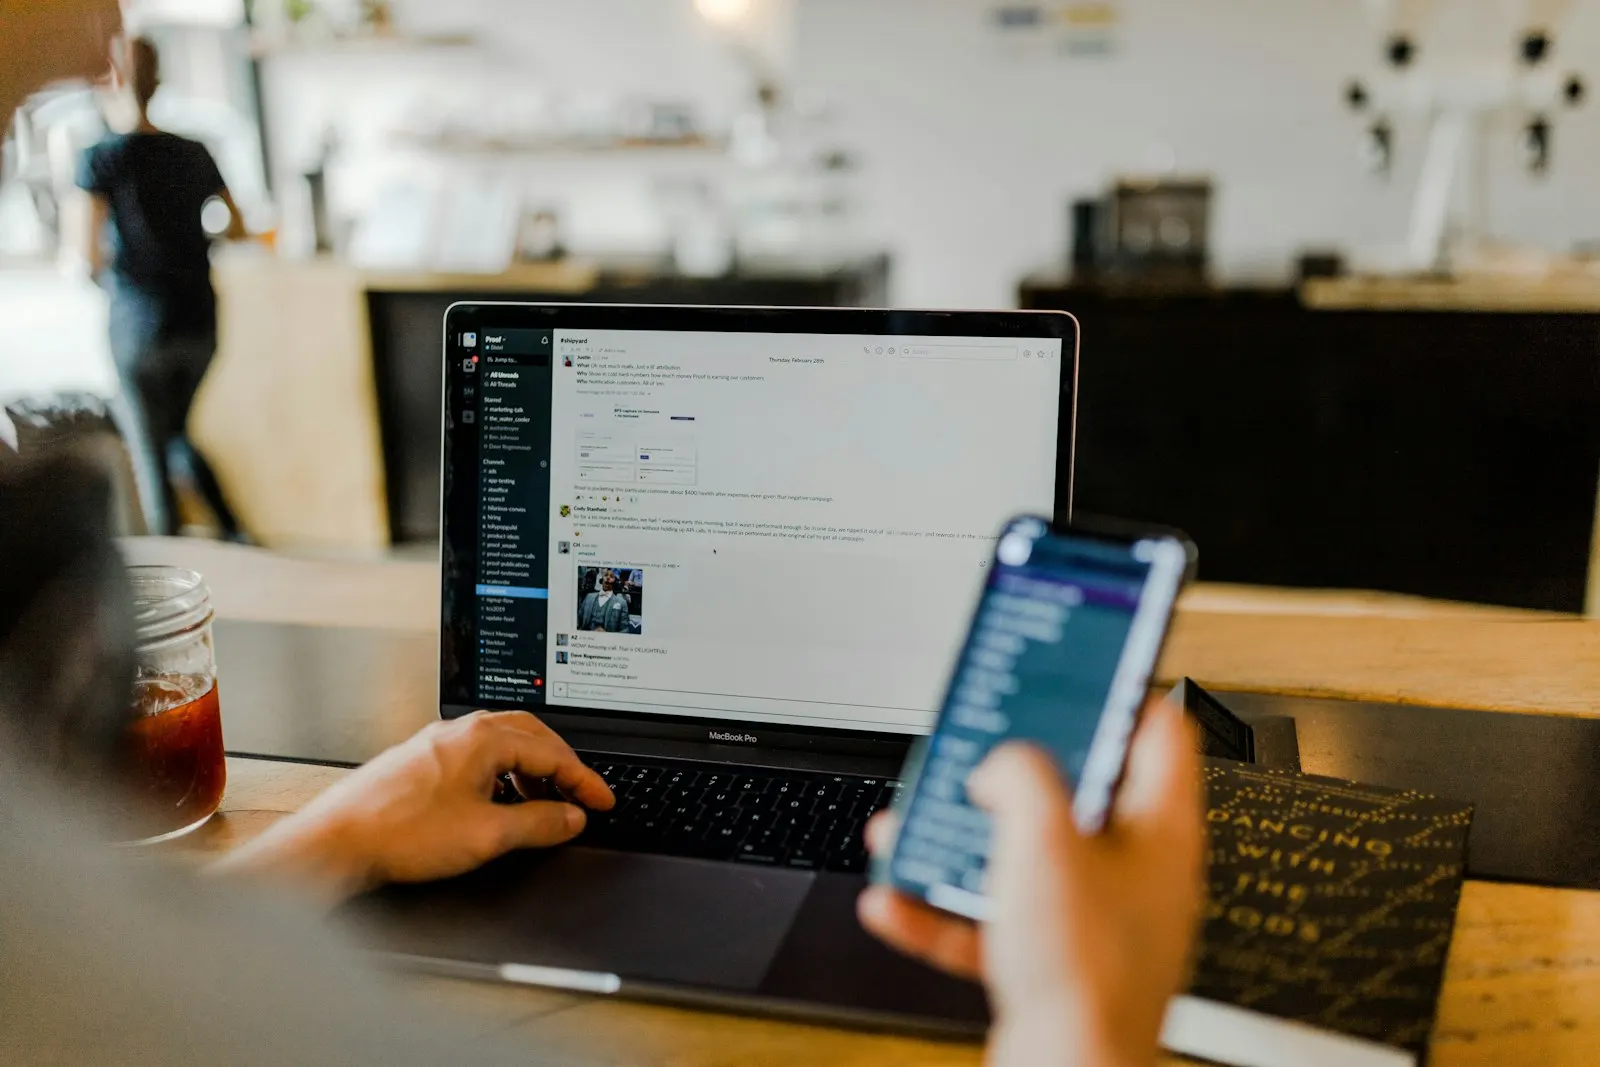
Bir satış çalışanı müşterisinin siparişini görebilmeli; ancak şirketin bütün mali kayıtlarını değiştirememeli olabilir. Depo çalışanının sevkiyat bilgisine ihtiyacı vardır, fakat fiyat politikasını düzenlemesi gerekmeyebilir. Yönetim panelindeki yetkilendirme, bu görev farklarının yazılıma yansıtılmasıdır.
Yalnızca “yönetici” ve “kullanıcı” adında iki rol tanımlamak bazı küçük uygulamalarda yeterli olabilir. İş büyüdükçe aynı unvana sahip kişilerin bile farklı verilere ve işlemlere erişmesi gerekebilir. Tasarıma, unvan listesinden önce günlük sorumluluklardan başlamak daha açıklayıcıdır.
Bir çalışanın siparişi görmesiyle sipariş tutarını değiştirmesi aynı işlem değildir. Benzer şekilde teklif hazırlamak, indirimi onaylamak ve ödeme iadesi yapmak ayrı kararlar olabilir. Bütün bu işlemleri tek bir “düzenleme” iznine toplamak gereğinden geniş erişim yaratabilir.
Verinin kapsamı da önemlidir. Çalışan yalnızca kendi müşterilerini mi görecek, bağlı olduğu şubenin kayıtlarına mı erişecek, yoksa bütün işletmeyi mi inceleyecek? Rol kadar kayıtla olan ilişki de yetkiyi belirleyebilir. Bu fark özellikle şubeli işletmelerde baştan düşünülmelidir.
Arayüzde bir düğmenin görünmemesi, arka plandaki işlemin korunduğu anlamına gelmez. İstek sunucuya ulaştığında da kullanıcının o işlemi yapmaya yetkili olduğu kontrol edilmelidir. OWASP, gerekli en düşük yetkiyle çalışmayı, açık izin bulunmadığında erişimi reddetmeyi ve her istekte yetki denetimini önerir. OWASP yetkilendirme rehberi bu ayrımı açıklar.
Bu yaklaşım indirilen dosyalar, raporlar ve dışa aktarımlar için de düşünülmelidir. Ekranda gizlenen bir müşteri bilgisi, herkesin alabildiği toplu raporda görünüyorsa erişim sınırı tutarlı uygulanmamış demektir.
Birden fazla kişinin aynı hesapla çalışması, işlemin kim tarafından yapıldığını anlamayı zorlaştırır. Çalışan değiştiğinde erişimi kaldırmak da karmaşıklaşır. Kişiye ait hesaplar, göreve uygun yetkiler ve kritik işlemler için kayıt tutulması daha izlenebilir bir düzen sağlar.
Yetki verme ve kaldırma süreci de panelin yaşam döngüsüne dâhildir. Bölüm değiştiren kişinin eski yetkileri kalmamalıdır. Geçici verilen erişimler unutulmamalı; işten ayrılan kişinin hesabı ve bağlı oturumları uygun şekilde kapatılmalıdır.
Test sırasında her rol için yalnızca izin verilen işlemleri denemek yeterli değildir. Kullanıcının görmemesi gereken kayda doğrudan erişmesi veya yetkisi dışında rapor istemesi gibi durumlar da kontrol edilmelidir. Bir şube çalışanının başka şubenin verisine ulaşamaması, görünürdeki menü düzeninden daha anlamlı bir kontroldür.
Yetki planını yazılım tesliminde alınacak dokümanlara ekleyin. Böylece panel büyürken yeni ekranlar mevcut kurallarla tutarlı geliştirilebilir. İyi yetkilendirme, çalışanı işinden alıkoymadan ihtiyacı olan erişimi vermek ve bunun sınırını anlaşılır tutmaktır.
E-posta adresiniz yayınlanmaz. Zorunlu alanlar * ile işaretlidir.

14 Ekim 2026
14 Ekim 2026

14 Ekim 2026

14 Ekim 2026

14 Ekim 2026
Yorumlar
Bu yazıya henüz yorum yapılmamış.